Tuân thủ quy định an toàn thông tin, phòng chống tấn công mã hóa dữ liệu tống tiền


BNEWS Các cuộc tấn công này thường gây thiệt hại về tài sản, ảnh hưởng đến danh tiếng và làm gián đoạn hoạt động kinh doanh đối với các đơn vị.
Ảnh minh họa: BNEWS/TTXVN
Tại Họp báo thường kỳ tháng 4/2024 của Bộ Thông tin và Truyền thông diễn ra chiều 8/4, vấn đề đảm bảo an toàn hệ thống thông tin trước các cuộc tấn công mã hóa dữ liệu tống tiền (ransomware) tiếp tục là mối quan tâm của nhiều nhà báo, phóng viên.
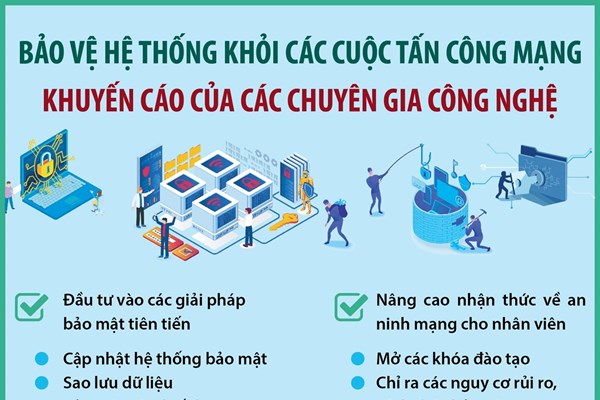
Đại diện Cục An toàn thông tin, Bộ Thông tin và Truyền thông cho biết, qua theo dõi, giám sát hoạt động tấn công mạng trong thời gian qua, Cục An toàn thông tin nhận thấy đang xuất hiện các chiến dịch tấn công mã hóa tống tiền nhằm vào các cơ quan, tổ chức, doanh nghiệp tại Việt Nam, đặc biệt là các tổ chức hoạt động trong lĩnh vực quan trọng như: tài chính, ngân hàng, năng lượng, viễn thông… Các cuộc tấn công này thường gây thiệt hại về tài sản, ảnh hưởng đến danh tiếng và làm gián đoạn hoạt động kinh doanh đối với các đơn vị.Ông Trần Nguyên Chung, Trưởng phòng An toàn hệ thống thông tin, Cục An toàn thông tin khẳng định, tấn công bằng mã độc là không mới, đang trở thành vấn đề nổi cộm trong lĩnh vực đảm bảo an ninh mạng năm 2024. Các hình thức tấn công bằng mã độc là phổ biến, không có điểm mới với cách thức tấn công là tin tặc khai thác lỗ hổng, tấn công cài mã độc nằm vùng, chờ đợi thời cơ để mã hóa dữ liệu và đòi tiền chuộc. Tổng hợp bài học kinh nghiệm phòng, chống tấn công mạng, các chuyên gia Cục An toàn thông tin đưa ra lời khuyên: Các đơn vị, doanh nghiệp cần tuân thủ các quy định pháp luật về đảm bảo an toàn thông tin; thực hiện đánh giá định kỳ hệ thống an ninh, thường xuyên tiến hành rà soát để có biện pháp khắc phục các lỗ hổng của hệ thống; đồng thời chuẩn bị các kịch bản ứng phó với tấn công mạng, giải pháp khôi phục dữ liệu… Ngoài ra, các đơn vị cần tuân thủ các nội dung đảm bảo an toàn hệ thông thông tin theo cấp độ được quy định tại Nghị định 86/2016/NĐ/CP của Chính phủ để sẽ phòng ngừa được các cuộc tấn công mạng. Bên cạnh đó, công tác sao lưu dữ liệu dự phòng sẽ góp phần giảm nhẹ thiệt hại do tấn công mạng gây ra.Với các trường hợp bị tấn công mạng trong thời gian qua, ông Trần Nguyên Chung cho biết, các đơn vị, doanh nghiệp đã triển khai một số biện pháp đảm bảo an toàn thông tin; tuy nhiên, sự đầu tư, triển khai chưa tương xứng với quy mô hệ thống của đơn vị. Trong xu thế chuyển đổi số diễn ra mạnh mẽ, dữ liệu trên hệ thống gia tăng mạnh, nguy cơ tấn công mạng, đặc biệt là tấn công mã hóa dữ liệu tống tiền sẽ gia tăng mức độ. Tấn công mạng là không thể tránh khỏi, do đó vấn đề là sự sẵn sàng ứng phó của các tổ chức, doanh nghiệp trước các tình huống tấn công mạng cũng như năng lực kịp thời khắc phục sự cố, phục hồi dữ liệu để đảm bảo hoạt động của đơn vị.
Đối với vụ mã hóa dữ liệu tống tiền tấn công vào Công ty Cổ phần Chứng khoán VN-DIRECT, Cục An toàn thông tin đã gửi văn bản cảnh báo đến các đơn vị có thể là “đích đến” của tin tặc. Cục sẽ tổng hợp ý kiến của các đơn vị để tiến hành rà soát, đánh giá tổng thể những vấn đề liên quan đến đảm bảo an ninh thông tin cho các đơn vị này. Báo cáo tổng thể sẽ được Cục An toàn thông tin gửi đến báo chí.Trước đây, nhiều đơn vị khi gặp sự cố tấn công mạng thường dấu thông tin. Cục An toàn thông tin đề nghị các đơn vị chia sẻ thông tin về sự cố để cảnh báo diện rộng cho các đơn vị, doanh nghiệp nhằm giảm thiệt hại, đồng thời phối hợp với các đơn vị chuyên môn, chuyên trách để xử lý sự cố. Theo thống kê của Cục An toàn thông tin, trong 3 tháng đầu năm 2024, qua phân tích hơn 150 triệu cảnh báo về các nguy cơ bảo mật trên không gian mạng Việt Nam được ghi nhận từ hệ thống kỹ thuật, Cục đã xác định có hơn 300.000 nguy cơ tấn công mạng nhằm vào các hệ thống thông tin trên toàn quốc.Hệ thống của Trung tâm Giám sát không gian mạng quốc gia - NCSC đã ghi nhận hơn 13.000 sự kiện an toàn thông tin liên quan đến ransomware trên các hệ thống thông tin. Do đó, việc thực hiện các biện pháp tổng thể, căn cơ để đảm bảo về an toàn thông tin cần được các đơn vị tiến hành thường xuyên, liên tục.
Tin liên quan