Người dùng iPhone cần đặc biệt lưu ý nếu nhận cảnh báo này!


BNEWS “Apple phát hiện bạn là mục tiêu của một cuộc tấn công phần mềm gián điệp đánh thuê, cố gắng xâm nhập từ xa vào chiếc iPhone liên kết với ID Apple -xxx- của bạn”, Apple cảnh báo.
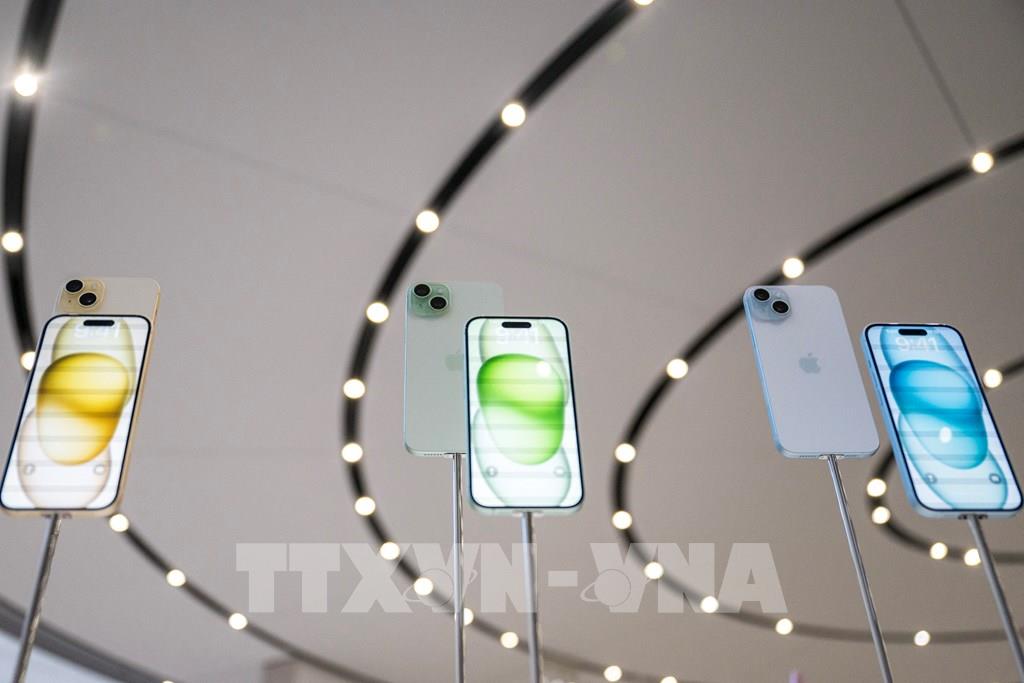
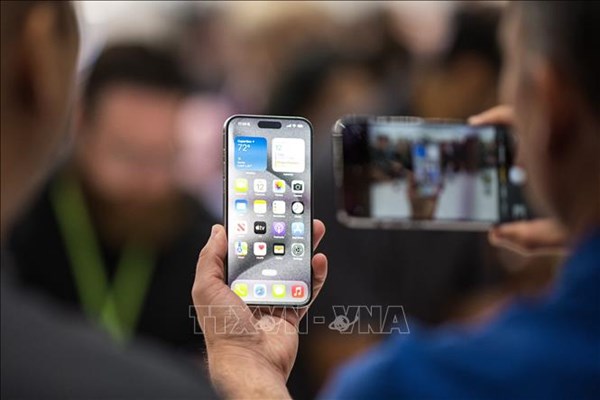
Điện thoại iPhone của Apple được trưng bày tại Cupertino, California, Mỹ. Ảnh: AFP/TTXVN
Theo tin mới từ VNExpress, Apple đã gửi cảnh báo tới những người dùng iPhone trong diện có nguy cơ trở thành nạn nhân của "cuộc tấn công phần mềm gián điệp đánh thuê".
“Apple phát hiện bạn là mục tiêu của một cuộc tấn công phần mềm gián điệp đánh thuê, cố gắng xâm nhập từ xa vào chiếc iPhone liên kết với ID Apple -xxx- của bạn”, công ty viết trong cảnh báo tới những khách hàng bị ảnh hưởng.Thông báo đồng thời giải thích rằng người dùng bị hacker nhắm đến vì danh tính và công việc cụ thể của họ. Apple cho biết nguy cơ này rất rõ ràng, đồng thời khuyến cáo khách hàng nên nghiêm túc xem xét vấn đề.Về mức độ nghiêm trọng, Apple đăng tải trên trang hỗ trợ cập nhật của mình về loại hình tấn công bằng phần mềm gián điệp như sau: "Các cuộc tấn công như vậy phức tạp hơn nhiều so với hoạt động tội phạm mạng thông thường và phần mềm độc hại dành cho người dùng, vì những kẻ tấn công phần mềm gián điệp đánh thuê áp dụng các tài nguyên đặc biệt để nhắm mục tiêu vào một số lượng rất nhỏ cá nhân cụ thể và thiết bị của họ. Các cuộc tấn công bằng phần mềm gián điệp đánh thuê tiêu tốn hàng triệu USD và thường có thời gian tồn tại ngắn, khiến chúng khó phát hiện và ngăn chặn hơn nhiều".
Theo công bố trên trang web hỗ trợ, Apple từng gửi thông báo dạng này nhiều lần, đến người dùng ở hơn 150 quốc gia kể từ năm 2021. Tháng 10/2023, Apple đã gửi cảnh báo tương tự tới một số nhà báo và chính trị gia ở Ấn Độ.“Chúng tôi không thể cung cấp thêm thông tin về nguyên nhân khiến chúng tôi gửi cho bạn thông báo này, điều đó có thể giúp những kẻ tấn công điều chỉnh hành vi của chúng nhằm tránh bị phát hiện trong tương lai”, Apple giải thích.Trước đây họ từng mô tả những kẻ tấn công “được chính quyền bảo trợ”, nhưng sau đó thay bằng cụm từ “các cuộc tấn công phần mềm gián điệp đánh thuê” trong tất cả tài liệu liên quan.Theo nhận định của Apple, các cuộc tấn công loại này, chẳng hạn như cuộc tấn công sử dụng Pegasus của NSO Group, cực kỳ hiếm và phức tạp hơn nhiều so với hoạt động tội phạm mạng thông thường hoặc phần mềm độc hại nhắm vào số đông người dùng.Apple thông báo rằng họ đang sử dụng thông tin từ nguồn tin riêng và đang mở một cuộc điều tra nội bộ để phát hiện các mối đe dọa. Thông báo về nguy cơ bảo mật mà Apple phát đi có thể không chắc chắn tuyệt đối nhưng có độ tin cậy cao và người dùng nên cẩn thận để tránh trở thành mục tiêu của phần mềm gián điệp.Apple cũng khuyến cáo tới những người dùng nhận được thông báo trên rằng họ nên liên hệ đến bộ phận kỹ thuật của công ty để được hỗ trợ. Trong khi đó, những người dùng iPhone chưa nhận được cảnh báo cũng cần hết sức cảnh giác với các rủi ro bảo mật.
Phát hiện Trojan tấn công vào hệ điều hành iOS nhằm cướp tài khoản ngân hàng người dùng - Ảnh: GROUP-IB
Trước đó, báo Tuổi trẻ đưa tin một loại Trojan mới nhắm vào người dùng hệ điều hành iOS để đánh cắp dữ liệu nhận dạng khuôn mặt, giấy tờ tùy thân và gián điệp tin nhắn SMS của người dùng vừa bị phát hiện.
Trojan này được đặt tên là GoldPickaxe.iOS, do Công ty công nghệ an ninh mạng phục vụ điều tra, ngăn chặn và chống tội phạm kỹ thuật số Group-IB (Singapore) phát hiện vào tháng 2/2024.Theo Group-IB, nó được xác định là một phiên bản liên quan đến một nhóm tội phạm nói tiếng Trung có tên là GoldFactory - phát triển một dòng Trojan ngân hàng cực kỳ nguy hiểm, gồm các phiên bản: GoldDigger, GoldDiggerPlus, GoldKefu và GoldPickaxe.GoldPickaxe.iOS là phiên bản Trojan dành cho iOS đầu tiên được Group-IB phát hiện. Chúng có những khả năng: thu thập dữ liệu sinh trắc học của nạn nhân, thông tin giấy tờ tùy thân, gián điệp tin nhắn SMS và chuyển tiếp lưu lượng truy cập thông qua thiết bị của nạn nhân.Phiên bản “anh em” nhắm vào các thiết bị dùng hệ điều hành Android của nó có tên là GoldPickaxe.Android thậm chí còn có nhiều chức năng hơn so với phiên bản iOS, do iOS có nhiều biện pháp bảo vệ hơn, cũng như có tính chất giới hạn chặt chẽ.Theo Group-IB, GoldPickaxe không trực tiếp lấy cắp tiền từ điện thoại của nạn nhân. Thay vào đó, nó thu thập tất cả thông tin cần thiết từ nạn nhân để tạo các bản deepfake dạng video giả mạo và tự động chiếm quyền truy cập vào ứng dụng ngân hàng của nạn nhân.Trong quá trình nghiên cứu, Group-IB phát hiện Trojan này có khả năng yêu cầu nạn nhân quét khuôn mặt và gửi ảnh ID danh tính cá nhân.Ngoài ra, nhóm tội phạm còn yêu cầu số điện thoại để biết thêm nhiều thông tin chi tiết về mục tiêu của chúng, đặc biệt là tìm kiếm thông tin về tài khoản ngân hàng được liên kết với nạn nhân.Cũng trong tin này, Tuổi trẻ cho biết Group-IB cũng đã phát hiện Trojan dòng GoldFactory nhắm mục tiêu vào nạn nhân thuộc khu vực châu Á - Thái Bình Dương, đặc biệt là nhắm mục tiêu vào Thái Lan và Việt Nam, bằng cách mạo danh các ngân hàng địa phương và các tổ chức chính phủ.Các nhà nghiên cứu của Group-IB cho biết nhóm tội phạm không khai thác bất kỳ lỗ hổng nào. Thay vào đó, GoldFactory sử dụng sơ đồ kỹ thuật xã hội đa giai đoạn để thao túng nạn nhân, khiến họ cho phép tất cả các quyền truy cập thiết bị cần thiết, dẫn tới việc cho phép cài đặt phần mềm độc hại.Thông qua kịch bản này, nạn nhân bị thuyết phục cài đặt cấu hình quản lý thiết bị di động (MDM) và cấp cho nhóm tội phạm quyền kiểm soát hoàn toàn thiết bị của mình.MDM cung cấp nhiều tính năng như: xóa từ xa, theo dõi thiết bị và quản lý ứng dụng mà các tội phạm mạng thường lợi dụng để cài đặt các ứng dụng độc hại và lấy cắp thông tin mà chúng cần.>>>Mạng xã hội X sẽ cung cấp tính tăng gọi video và gọi âm thanh
Tin liên quan