Lưu ý bảo mật thông tin trong giao dịch ngân hàng trực tuyến


BNEWS Trong trường hợp nghi ngờ bất kỳ tài khoản nào trên mạng Internet của mình bị lộ thì người dùng nên thay đổi mật khẩu đăng nhập ngay lập tức và nên đổi mật khẩu cá nhân định kỳ...
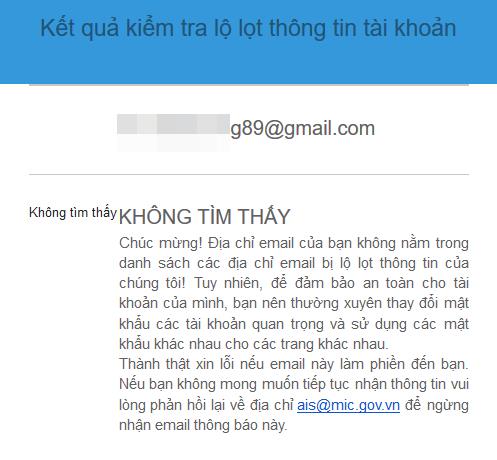
Kết quả kiểm tra lộ lọt thông tin tài khoản do Cục An toàn thông tin gửi tới email chị Kim Liên. Ảnh: BNEWS/TTXVN
"Chúc mừng! Địa chỉ email của bạn không nằm trong danh sách các địa chỉ email bị lộ lọt thông tin của chúng tôi!". Đọc dòng xác nhận này từ Cục An toàn thông tin (Bộ Thông tin và Truyền thông) gửi tới email mà chị Kim Liên (Hai Bà Trưng, Hà Nội) thở phào nhẹ nhõm.
Chia sẻ cùng phóng viên TTXVN, chị Liên cho biết, công việc của chị thường xuyên phải giao dịch, chuyển khoản, thanh toán qua ngân hàng điện tử, tần suất sử dụng thẻ tín dụng cũng cao nên mấy tuần nay đọc nhiều thông tin về các website lừa đảo, đánh cắp thông tin cá nhân, tài khoản ngân hàng... chị rất lo lắng. Nhận được thông báo từ Ngân hàng TMCP Việt Nam Thịnh Vượng (VPBank), chị Liên đã truy cập ngay địa chỉ https://khonggianmang.vn/ (trang thông tin điện tử chính thức của Cục An toàn thông tin) để kiểm tra xem email của mình có bị lộ lọt thông tin hay không. Cũng trong thông báo này, VPBank khuyến cáo người dùng không sử dụng chung mật khẩu truy cập hệ thống ngân hàng điện tử với mật khẩu truy cập thư điện tử và tài khoản trên mạng xã hội, trên các diễn đàn và các trang khác trên mạng Internet. Trong trường hợp nghi ngờ bất kỳ tài khoản nào trên mạng Internet của mình bị lộ thì người dùng nên thay đổi mật khẩu đăng nhập ngay lập tức và nên đổi mật khẩu cá nhân định kỳ theo tháng, theo quý…; kiểm tra kỹ địa chỉ ngân hàng điện tử trước khi đăng nhập tài khoản... VPBank không phải là ngân hàng đầu tiên và duy nhất đưa ra những khuyến cáo đối với khách hàng trong việc bảo mật thông tin cá nhân. Trước đó, nhiều ngân hàng đã lên tiếng cảnh báo về thủ đoạn giả mạo facebook của người thân hoặc bạn bè để nhờ nhận hộ tiền gửi qua các hình thức chuyển tiền từ nước ngoài, nhất là dịp cận Tết. Theo đó, kẻ gian sẽ gửi tới người dùng đường link vào các trang giả mạo của các website chuyển tiền quốc tế. Nếu khách hàng nhập tên truy cập (User name) và mật khẩu (Password) trên đường link giả mạo này thì đã vô tình cung cấp thông tin để đối tượng lừa đảo ngay lập tức khởi tạo giao dịch chuyển tiền trên trang web của các ngân hàng. Để hoàn tất giao dịch internet banking, các ngân hàng thường yêu cầu nhập mật khẩu 1 lần (one-time-password, viết tắt là OTP). Khi khách hàng nhận được tin nhắn từ ngân hàng báo mã OTP (giao dịch do đối tượng lừa đảo khởi tạo) và nhập tiếp vào màn hình theo yêu cầu trên đường link giả mạo thì đã giúp đối tượng lừa đảo hoàn tất giao dịch gian lận trong khi vẫn nghĩ rằng mình đang thực hiện giao dịch nhận tiền từ nước ngoài. Trước thủ đoạn này, Ngân hàng TMCP Ngoại thương Việt Nam (Vietcombank) đã khuyến cáo khách hàng không đăng nhập vào các liên kết lạ, các liên kết được gửi qua email, sms… mà chưa xác nhận lại với người gửi...Đồng thời, khách hàng không nên mở tài khoản và đăng ký dịch vụ ngân hàng điện tử cho người khác sử dụng hoặc tiết lộ tên đăng nhập, mật khẩu truy cập, mã PIN của các dịch vụ ngân hàng điện tử, mã OTP, mã kích hoạt dịch vụ cho bất cứ ai qua bất kỳ kênh nào như điện thoại, email, mạng xã hội, ứng dụng, website, đường link lạ…
Đã có ít nhất 700 tên miền lừa đảo bị phát hiện nhằm mục đích thu thập thông tin cá nhân, thông tin tài khoản ngân hàng... của người dùng. Ảnh minh họa: parade.com
Cách đây không lâu, Cục An toàn thông tin đã phát hiện có ít nhất 700 tên miền được sử dụng để phục vụ cho các chiến dịch tấn công lừa đảo thông qua các chương trình khuyến mại, giảm giá đánh vào tâm lý và thói quen mua sắm vội vàng dịp cuối năm của người dùng.
Các link giả mạo kèm theo các đoạn mã được quảng cáo là mã trúng thưởng được gửi tới người dùng qua nhiều kênh, chủ yếu là Facebook Messenger, nhằm mục đích thu thập thông tin cá nhân, tài khoản mạng xã hội, tài khoản ngân hàng, thẻ tín dụng… của người sử dụng. Để kiểm tra xem email của mình có bị lộ mật khẩu hay không, người dùng có thể truy cập https://khonggianmang.vn/ và nhập địa chỉ mail vào ô “Kiểm tra lộ lọt thông tin tài khoản”, rồi bấm nút “Kiểm tra”. Kết quả kiểm tra sẽ được gửi tới địa chỉ email của người dùng thông qua công cụ của Cục An toàn thông tin. Trong trường hợp cần thiết, tổ chức, doanh nghiệp, người dùng có thể liên hệ với cơ quan chức năng qua số điện thoại: 024.3943.6684, hộp thư điện tử ais@mic.gov.vn hoặc Fanpage: Trung tâm xử lý tấn công mạng Internet Việt Nam theo đường dẫn https://www.facebook.com/govSOC/ để được hỗ trợ kịp thời./.>>> Maritime Bank tăng cường bảo mật giao dịch trực tuyến cho chủ thẻ Mastercard
>>> Phòng ngừa bị tấn công qua lỗ hổng của mạng không dây Wifi
Tin liên quan