Chỉ 1/3 doanh nghiệp châu Á có khả năng ứng phó tốt khi bị tấn công mạng


BNEWS Phần lớn lãnh đạo doanh nghiệp châu Á tin rằng họ có thể ứng phó sự cố tấn công mạng. Tuy nhiên, khi thử nghiệm kế hoạch ứng phó, chỉ 1/3 số tổ chức khảo sát phản ứng hiệu quả sau một vụ xâm nhập.
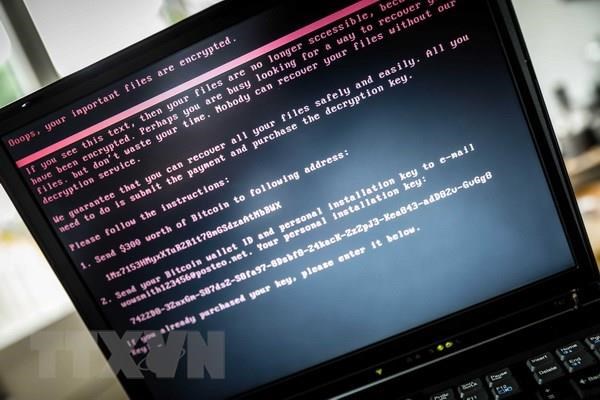
Chỉ 1/3 số tổ chức ở châu Á khảo sát phản ứng hiệu quả sau một vụ tấn công mạng. Ảnh minh họa: TTXVN
Lãnh đạo các doanh nghiệp tại châu Á có thể tỏ ra tự tin về khả năng chống chọi với các cuộc tấn công mạng, nhưng một nghiên cứu mới cho thấy khi khủng hoảng xảy ra, sự tự tin đó thường nhanh chóng nhường chỗ cho hỗn loạn.
Tờ New Straits Times (Malaysia) dẫn báo cáo thường niên của công ty Commvault – chuyên về khả năng phục hồi dữ liệu – cho biết khoảng cách giữa mức độ chuẩn bị được nhận thức và khả năng phục hồi thực tế của các doanh nghiệp tại châu Á là đáng lo ngại.
Theo khảo sát do công ty tư vấn và nghiên cứu công nghệ Tech Research Asia (TRA) thực hiện, phần lớn lãnh đạo doanh nghiệp tin rằng họ đã được trang bị đầy đủ để ứng phó sự cố mạng. Tuy nhiên, khi thử nghiệm kế hoạch ứng phó, chỉ 1/3 số tổ chức khảo sát phản ứng hiệu quả sau một vụ xâm nhập. Thậm chí, 12% thừa nhận họ hoàn toàn không có kế hoạch ứng phó nào và chỉ phản ứng một cách tự phát.
Ông Gerard Russell, Giám đốc công nghệ khu vực châu Á - Thái Bình Dương của Commvault, nhận định: “Điều này cho thấy sự lệch pha nghiêm trọng giữa tự tin và năng lực”. Ông cảnh báo rằng ngay cả những chiến lược phòng thủ mạng tốt nhất cũng có thể sụp đổ dưới áp lực thực tế nếu không được kiểm tra thường xuyên và tích hợp vào vận hành hằng ngày.
Khu vực châu Á - Thái Bình Dương hiện là điểm nóng của các cuộc tấn công mạng trên toàn cầu. Trong khi các doanh nghiệp tăng tốc chuyển đổi số, như triển khai điện toán đám mây, thì các quy định liên quan đến trí tuệ nhân tạo (AI) ngày càng siết chặt, khiến việc quản lý hạ tầng dữ liệu và năng lực phòng vệ mạng trở nên phức tạp hơn.
Báo cáo cho biết, tại Singapore, cứ 10 doanh nghiệp thì có 9 tin rằng họ đủ sức chống đỡ một cuộc tấn công mạng, tỷ lệ gần tương tự ở Malaysia. Tuy nhiên, thực tế cho thấy nhiều doanh nghiệp vẫn gặp khó khăn trong phục hồi nhanh chóng và toàn diện.
72% doanh nghiệp tin rằng có thể nối lại hoạt động trong vòng 5 ngày sau sự cố mạng, gần 1/4 lạc quan cho rằng chỉ cần 12 giờ để phục hồi hoàn toàn. Nhưng theo các giám đốc IT, thực tế để khôi phục mức hoạt động tối thiểu thường mất từ 3 đến 4 tuần.
Tệ hơn, chỉ 30% tổ chức kiểm tra toàn bộ các khối lượng công việc quan trọng như một phần của kế hoạch ứng phó sự cố (IRP), để lại nhiều lỗ hổng trong khả năng phục hồi. Hệ quả là 85% doanh nghiệp từng bị rò rỉ dữ liệu, 50% mất toàn bộ quyền truy cập, và chỉ 40% khôi phục được hoàn toàn dữ liệu.
Các doanh nghiệp kém khả năng phục hồi có nguy cơ mất dữ liệu vĩnh viễn cao gấp đôi và khả năng bị khóa hoàn toàn khỏi hệ thống cao hơn 34% so với mặt bằng chung.
Một cảnh báo khác trong báo cáo là tác động của dữ liệu phân tán. Trong năm 2024, khối lượng dữ liệu tại châu Á tăng 40%, với gần 2/3 doanh nghiệp vận hành trong môi trường đám mây lai (hybrid) hoặc đa đám mây.
Đáng chú ý, 38% doanh nghiệp thừa nhận không có cái nhìn toàn diện về các mối quan hệ phụ thuộc giữa siêu dữ liệu trong hệ thống đám mây – yếu tố cốt lõi cho bất kỳ chiến lược phục hồi hiệu quả nào.
Ngoài yếu tố kỹ thuật, nhiều doanh nghiệp còn gặp khó trong việc tuân thủ các quy định pháp lý. Hơn một nửa phải tuân thủ từ ba bộ quy định trở lên, trong khi 10% không rõ mình phải đáp ứng yêu cầu cụ thể nào.
Các quy định dữ liệu xuyên biên giới cũng đặt ra thách thức. Hơn 50% tổ chức cho biết họ gặp phải yêu cầu mâu thuẫn giữa các khu vực pháp lý, gây khó khăn cho hoạch định phục hồi và đảm bảo hoạt động liên tục.
“Khả năng phục hồi hiện nay không chỉ là vấn đề công nghệ”, ông Russell nói. “Đó còn là sự phối hợp giữa tuân thủ, quản trị và kỷ luật vận hành”.
Theo ông, khả năng phục hồi cần được tối ưu hoá, kiểm tra định kỳ, tự động hóa khi có thể và tích hợp vào vận hành thường nhật – thay vì là một phần phụ trong hệ thống quản trị.
Trong bối cảnh châu Á tiếp tục đẩy mạnh chuyển đổi số, câu hỏi không còn là liệu một cuộc tấn công mạng có xảy ra hay không, mà là liệu các doanh nghiệp có thật sự sẵn sàng khi điều đó xảy ra.
Tin liên quan